Actualidad
PHP advierte sobre dos fallas críticas que podrían comprometer millones de sitios web
Los desarrolladores anunciaron una actualización de emergencia para este miércoles. Las vulnerabilidades podrían permitir que atacantes ejecuten código en servidores que utilizan plataformas como WordPress, Joomla y Drupal.

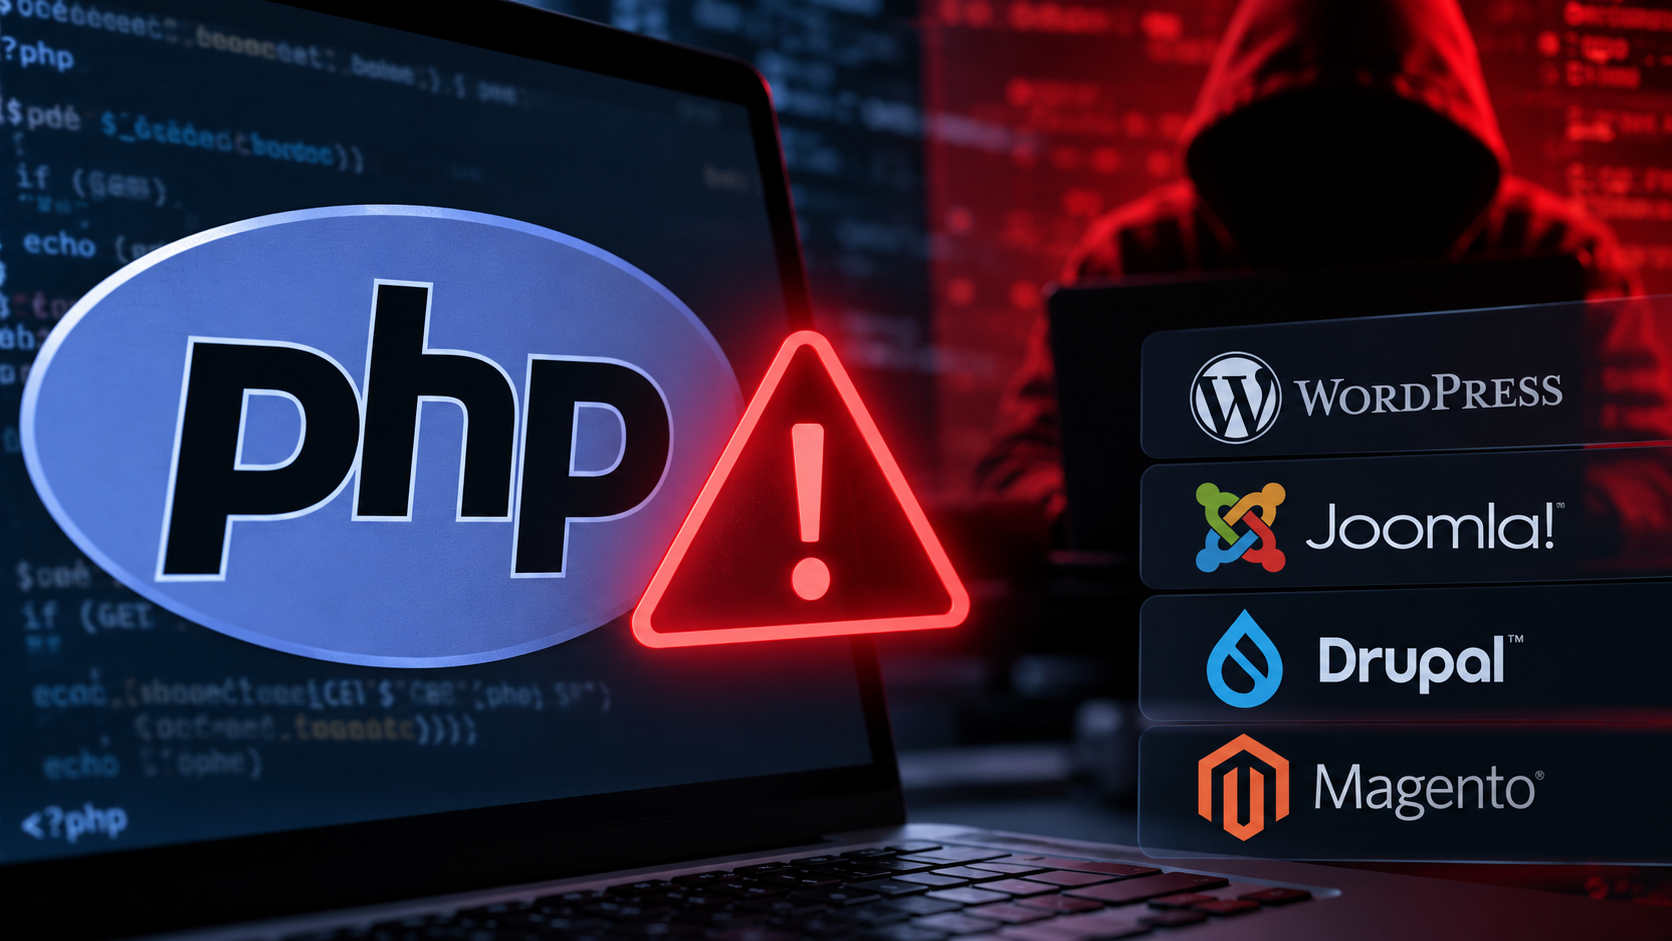
El equipo de seguridad de PHP, uno de los lenguajes de programación más utilizados para desarrollar sitios web, advirtió sobre dos vulnerabilidades críticas y anunció que publicará actualizaciones de emergencia este miércoles 21 de octubre, a las 11 de la mañana de Argentina.
Las fallas recibieron una calificación de 9,2 sobre 10 en la escala de gravedad CVSS 4.0. Según reportes de empresas de ciberseguridad, podrían permitir que un atacante ejecute código de manera remota en servidores afectados, incluso sin disponer de credenciales de acceso.
La advertencia afecta especialmente a administradores de páginas desarrolladas con PHP, entre ellas las que utilizan WordPress, Joomla, Drupal y Magento. Estas plataformas dependen del lenguaje para ejecutar parte de sus funciones.
De acuerdo con Ars Technica, circuló una demostración de una herramienta denominada PHP2Shell, que supuestamente aprovecha las vulnerabilidades para ejecutar instrucciones en servidores. Sin embargo, los detalles técnicos de esa demostración todavía no habían sido confirmados oficialmente.
La firma de seguridad watchTowr identificó las vulnerabilidades como CVE-2026-109618 y CVE-2026-109619. También advirtió que podrían afectar a versiones de PHP desde la 5, publicada en 2004. El equipo responsable del lenguaje todavía no había precisado qué versiones estaban comprometidas.
Qué riesgos existen para los sitios web
Si se confirma la posibilidad de ejecutar código sin autenticación, un atacante podría modificar archivos, robar información almacenada o comprometer el funcionamiento de un servidor.
El organismo de respuesta ante incidentes informáticos de la Unión Europea, CERT-EU, recomendó preparar las actualizaciones y considerar el aislamiento temporal de las aplicaciones expuestas a Internet cuando no sea posible corregirlas de inmediato.
Por su parte, la empresa Sansec advirtió sobre la posibilidad de ataques automatizados poco después de la publicación de los parches, cuando los detalles de las vulnerabilidades se hagan públicos.
Qué deben hacer los administradores
El equipo de PHP pidió identificar las aplicaciones que utilizan el lenguaje y preparar su actualización. También recomendó realizar copias de seguridad y seguir los anuncios oficiales para conocer las versiones corregidas.
En el caso de WordPress, actualizar los plugins o el propio gestor de contenidos no equivale a actualizar PHP, ya que este último funciona en el servidor y suele administrarse desde el proveedor de alojamiento.
Por ese motivo, los responsables de sitios web deberán comprobar qué versión de PHP tienen instalada y coordinar su actualización con el servicio de hosting.
El equipo de desarrollo indicó que los parches podrían publicarse antes del horario previsto si se divulgan detalles técnicos o aparecen pruebas de ataques activos.